Jusqu’à 5 millions de sites WordPress sont concernés par une faille majeure découverte dans le plugin de création de pages Elementor.
Des experts en sécurité WordPress ont émis une alerte concernant six failles XSS distinctes trouvées dans le module Elementor Builder, dans sa version gratuite comme dans sa version Pro. Ces vulnérabilités pourraient potentiellement permettre à des pirates d’insérer des scripts malveillants dans le code.
Elementor, le builder le plus célèbre de WordPress
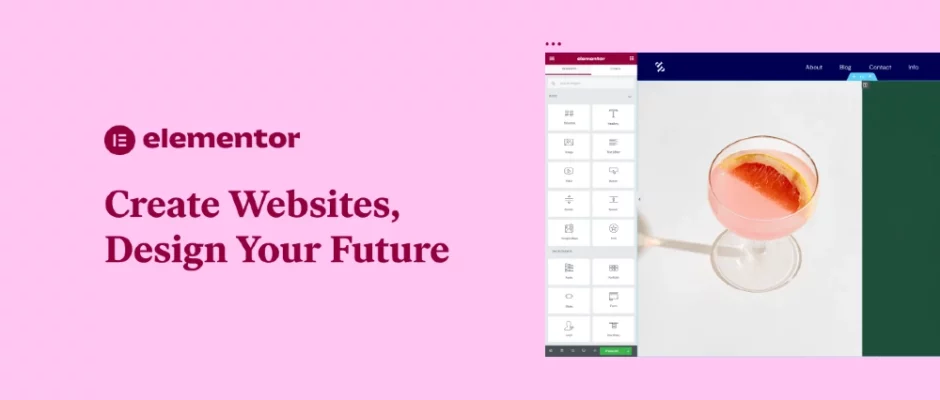
Elementor est le builder de création de sites n°1 pour WordPress, avec plus de 5 millions d’installations actives dans le monde. L’équipe WordPress indique que ce module fait tourner plus de 16 millions de sites web à travers le monde. Son interface intuitive en « glisser-déposer » permet à n’importe quel utilisateur de concevoir rapidement des sites web professionnels.
La version Pro enrichit cette plateforme en proposant des widgets supplémentaires et des fonctionnalités e-commerce avancées. Mais cette popularité a également attiré l’attention des pirates, faisant d’Elementor une cible privilégiée. Six vulnérabilités Elementor ont été récemment découvertes et sont particulièrement préoccupantes.
Six vulnérabilités XSS découvertes dans Elementor
Il est important de noter que ces six vulnérabilités sont distinctes et totalement indépendantes les unes des autres, et qu’elles résultent spécifiquement d’une sécurisation insuffisante du côté d’Elementor.
Elementor Website Builder et sa version Pro présentent six vulnérabilités distinctes de type Cross-Site Scripting (XSS). Ces failles WordPress sont liées à des problèmes de nettoyage des entrées (input sanitization) et d’échappement des sorties (output escaping).
Le nettoyage des entrées est une pratique de programmation standard, qui vise à sécuriser les zones d’un plugin permettant aux utilisateurs de saisir des données dans un formulaire ou d’envoyer des fichiers médias. Ce processus bloque toute saisie qui ne correspond pas aux attentes.
L’échappement des sorties sécurise les données envoyées par le plugin au navigateur, afin d’éviter de les exposer à des scripts non fiables pour les visiteurs du site.
Quelles sont les actions recommandées ?
Les utilisateurs des deux versions d’Elementor sont invités à mettre à jour leur plugin vers la dernière version dès que possible. Bien que l’exploitation de la vulnérabilité nécessite qu’un pirate obtienne des permissions utilisateur, cela reste probable, notamment si les utilisateurs WordPress n’ont pas de mots de passe suffisamment forts.
Selon Wordfence, deux vulnérabilités touchent la version gratuite d’Elementor. Le changelog ne montre cependant qu’un seul correctif. Les problèmes affectant la version gratuite se situent dans le Path Widget et le Post Navigation Widget.
Toutes les informations concernant les mises à jour d’Elementor sont disponibles dans le changelog officiel.
Besoin d’un coup de main ? Je propose un audit et une sécurisation de votre site WordPress, avec un plan d’action concret.
À lire aussi sur le blog Digitalcorner
Un projet en tête ? Discutons-en.
Me contacter